Le département Systèmes et Architectures Sécurisés (SAS) sécurise les composants électroniques et architectures embarquées contre les attaques matérielles et logicielles. En associant modélisation des menaces, conception de contre-mesures et validation expérimentale, il développe des solutions innovantes pour protéger circuits, systèmes embarqués et infrastructures critiques. Ses travaux garantissent confidentialité, intégrité et authenticité des données, en intégrant la sécurité dès la conception selon l’approche « secure by design ».
Responsable
Olivier Potin
Mail : olivier.potin@mines-stetienne.fr
Domaines d’expertise
Le département SAS développe des approches innovantes pour protéger les architectures matérielles et systèmes embarqués contre les attaques physiques et logicielles.
Compétences
- Modélisation des attaques physiques (analyse des risques et vulnérabilités).
- Développement de contre-mesures matérielles et logicielles (sécurisation des circuits, cryptographie embarquée).
- Sécurisation des communications et des infrastructures critiques.
- Validation expérimentale des protections à l’aide de bancs de test avancés.
- Approche « secure by design » pour intégrer la sécurité dès la conception.
Domaines d’intervention
- Microélectronique sécurisée : conception de circuits intégrés résistants aux attaques.
- Systèmes embarqués et IoT : protection des objets connectés contre les menaces d’attaques physiques.
- Cartes à puce et transactions sécurisées : technologies de paiement et identification.
- Cybersécurité des infrastructures critiques : sécurisation des systèmes industriels et militaires.
- Validation de dispositifs électroniques.
Axes de recherche
Le département SAS structure ses travaux autour de 4 axes de recherche visant à garantir la sécurité des systèmes électroniques face aux attaques émergentes.
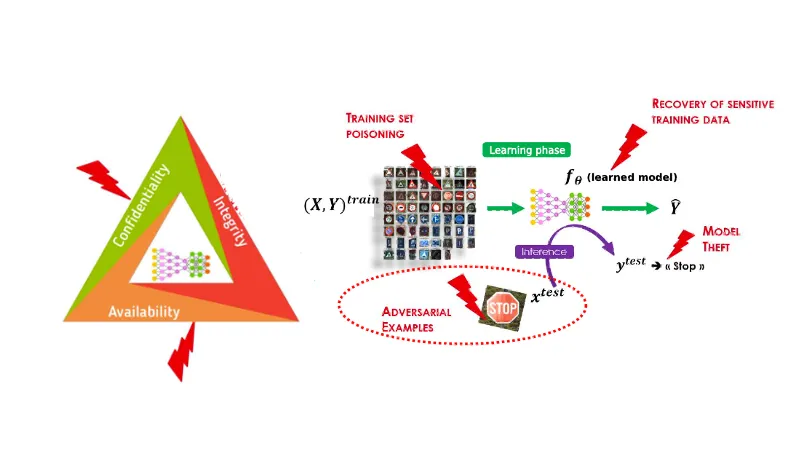
Sécurisation de l’IA embarquée (Secure Embedded AI)
Objectif
Comprendre et contrer les attaques ciblant les implémentations d’intelligence artificielle.
Focus
Protection contre le vol de modèle (model theft), l’empoisonnement des données d’entraînement (training set poisoning) et les attaques par exemples contradictoires (adversarial examples).
Partenariats & Réseaux
Projets ANR PICTURE et AI.MMUNITY ; participation au groupe de travail SEPIA de l’ANSSI, intégré à l’INESIA (Institut National pour l’Évaluation et la Sécurité de l’IA).
Développement & Recherche en Cryptographie (LWC, PQC)
Objectif
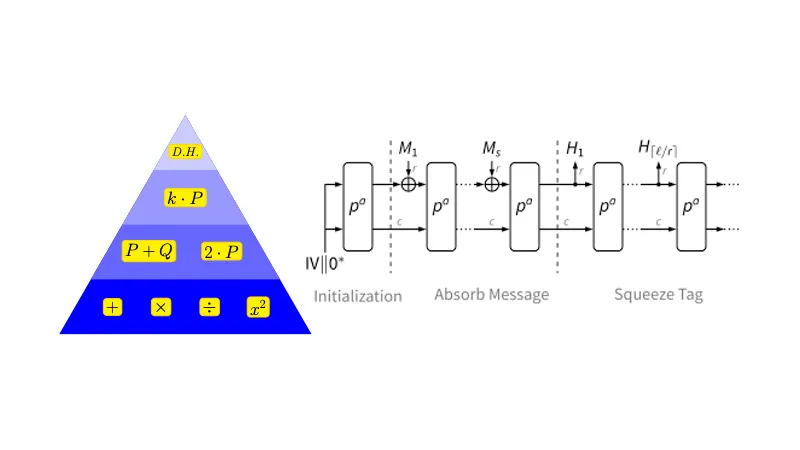
Analyser les vulnérabilités arithmétiques et concevoir de nouveaux standards cryptographiques adaptés aux contraintes matérielles.
Focus
Développement de la cryptographie post-quantique (PQC), cryptographie légère (LWC), représentation mathématique des nombres et design d’opérateurs arithmétiques dédiés.
Collaborations
Projets industriels avec SealSQ et Thales DIS, organisation d’écoles d’été (ex. AfricaCrypt 2026).
Conception Microélectronique : Processeurs et Algorithmes Sécurisés
Objectif
Implémenter des schémas de protection matériels et concevoir des circuits intégrés de test pour l’expérimentation.
Focus
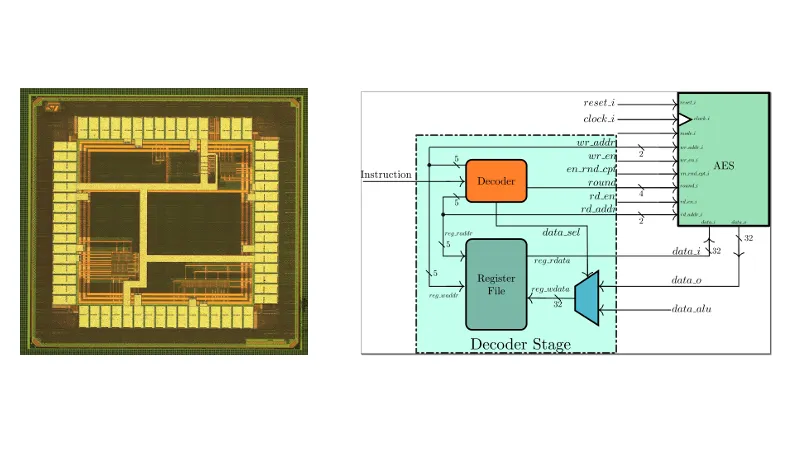
Conception de processeurs RISC-V garantissant l’exécution logicielle sûre et sécurisée (ex. processeur superscalaire CVA6 au sein de la fondation OpenHW) et véhicules de test en partenariat international.
Modélisation des attaques matérielles pour leur atténuation (Mitigation)
Objectif
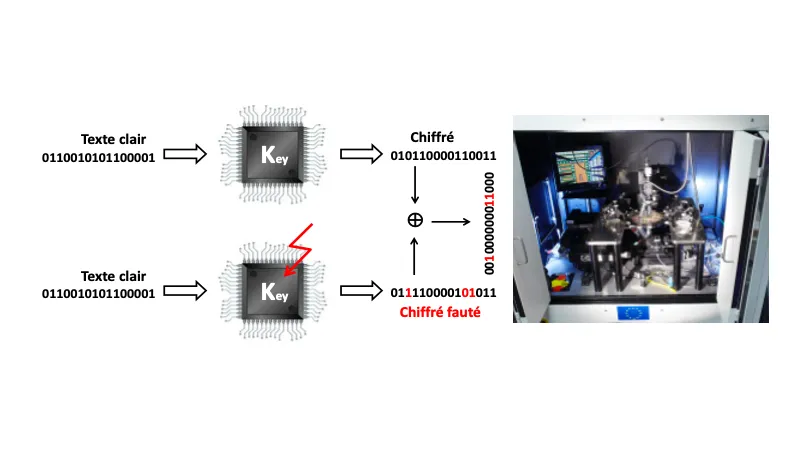
Étudier et reproduire les mécanismes d’attaques physiques pour développer des contre-mesures efficaces et des outils de simulation pré-silicium.
Focus
Modélisation de l’injection de fautes, caractérisation avancée (photo-émission, stimulation laser thermique TLS), dépôt de brevets et développement de l’outil logiciel FISIC (Fault Injection Simulator for Integrated Circuits).
Focus
Modélisation de l’injection de fautes, caractérisation avancée (photo-émission, stimulation laser thermique TLS), dépôt de brevets et développement de l’outil logiciel FISIC (Fault Injection Simulator for Integrated Circuits).
Excellence scientifique
Travaux récompensés par le Best Paper Award à la conférence IEEE HOST 2026.
Unité de recherche
Le département Systèmes et Architectures Sécurisés (SAS) est une composante essentielle de l’équipe commune EC – SAS, unité de recherche conjointe entre Mines Saint-Étienne et le CEA. Son expertise en sécurisation des architectures matérielles et des systèmes embarqués contribue directement aux travaux de l’unité en modélisant les menaces, en concevant des contre-mesures innovantes et en développant des méthodologies de validation expérimentale. Grâce à ses recherches sur les attaques physiques (analyse de consommation, injection de fautes) et la protection des circuits électroniques, le département SAS permet à l’unité de recherche de proposer des solutions de sécurisation avancées adaptées aux défis actuels de la cybersécurité matérielle. Son approche « secure by design », intégrant la sécurité dès la conception des systèmes, renforce la fiabilité des technologies développées au sein de l’équipe commune SAS, en réponse aux besoins des industries stratégiques et des infrastructures critiques.
Le département SAS développe des solutions innovantes pour anticiper les menaces, sécuriser les architectures embarquées et renforcer la résilience des systèmes électroniques, en répondant aux enjeux des industries stratégiques et des infrastructures critiques.
Contact et informations pratiques
- Responsable
Olivier Potin
Mail : olivier.potin@mines-stetienne.fr
- Adresse
École des mines de Saint-Étienne
Centre Microélectronique de Provence
880, route de Mimet
13541 Gardanne, France - Transport
Bus
Ligne 183, arrêt « Centre Charpak »
Train
Depuis la gare de Gardanne, navettes régulières par la ligne 3
Aéroport
Correspondance depuis l’aéroport Marseille Provence